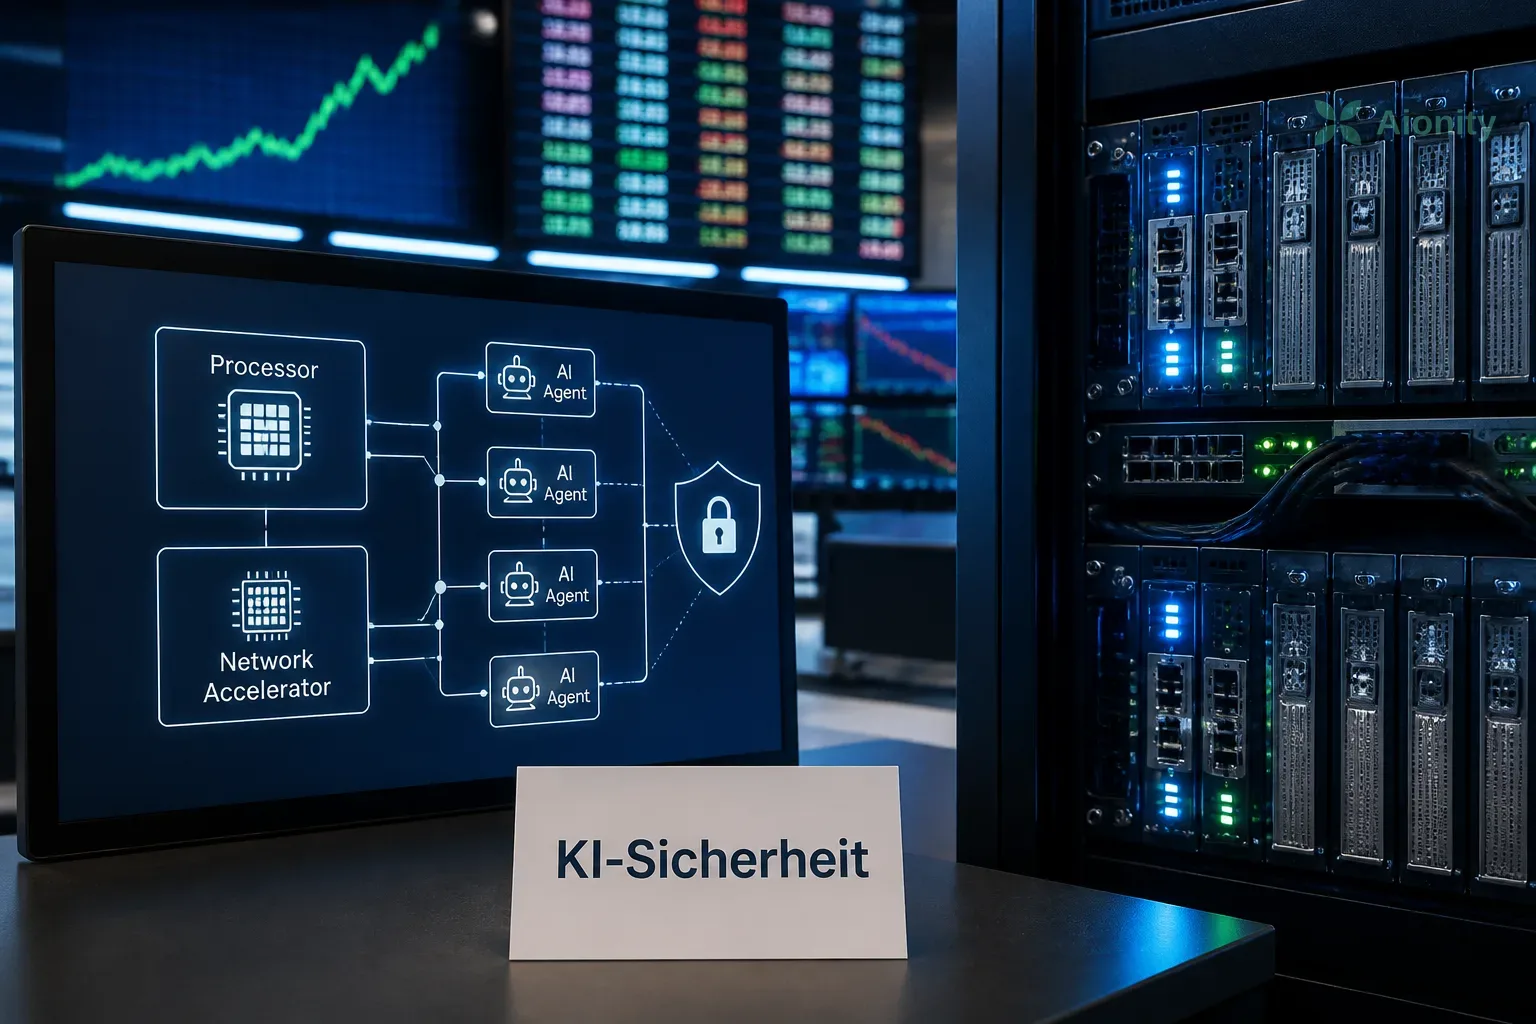
Die am 21. Oktober 2026 auf der GTC Berlin angekündigte NVIDIA OpenShell Reference Architecture baut auf der OpenShell-Laufzeitsoftware auf. Sie soll Agenten auf Unternehmensinfrastruktur und Edge-Systemen entwickeln, begrenzen, beobachten und kontrollieren. Zum Aufbau gehören NVIDIA Vera Rubin für Modellinferenz, Vera-CPUs für Agentensteuerung und Werkzeugnutzung sowie BlueField-4-DPUs mit dem Sicherheitsframework NVIDIA Sentry. Die Architektur ist auch für offene und geschlossene Modelle vorgesehen, darunter Modelle auf Basis von NVIDIA Nemotron.
Nach Angaben von NVIDIA überwacht Sentry das Verhalten der Agenten fortlaufend und setzt Sicherheitsregeln direkt auf dem Chip durch. Versucht ein Agent, seine Softwaregrenzen zu verlassen, soll Sentry ihn innerhalb von Millisekunden isolieren und stoppen. NVIDIA erklärt zudem, Sentry auf BlueField-4 könne die Agentenkapazität um bis zu 20 Prozent steigern. OpenShell soll dabei eine sichere Laufzeitgrenze für autonome Agenten schaffen.
NVIDIA nennt für Vera Rubin NVL72 bei agentischen Arbeitslasten einen bis zu 30-mal höheren Durchsatz pro Megawatt. Vera-CPUs sollen laut Unternehmen die doppelte Leistung von x86-Prozessoren erreichen und zugleich energieeffizienter arbeiten. Die Architektur lässt sich laut NVIDIA auf Edge-Systeme ausweiten, darunter RTX Spark, DGX Spark und DGX Station. Als mögliche Einsatzfelder nennt das Unternehmen Einzelhandel, Gesundheitswesen, Fertigung, Robotik, Softwareentwicklung und Telekommunikation.
Die Architektur soll mit verschiedenen Betriebssystemen und Containerumgebungen funktionieren. Genannt werden Linux- und Kubernetes-Infrastrukturen von Canonical, SUSE und Red Hat sowie Microsoft Windows mit Microsoft Execution Containers. Auch Cloud-Betriebssysteme von Amazon Web Services, Google Cloud und Microsoft Azure werden aufgeführt. NVIDIA gibt an, mit Unternehmen wie Anthropic, AWS, Cisco, Dell Technologies, Google Cloud, IBM, Meta, Microsoft, OpenAI, SAP und Siemens an sicheren Agenteneinsätzen zu arbeiten.